C · 账户安全 · 第 4 节
交易所邮件、短信和客服怎么验真:防钓鱼码、官方验证页、发件域名
收到一封自称来自交易所的邮件、一条短信,或者有人说自己是客服,用三样东西核对:邮件里有没有你自己设的防钓鱼码;把对方的网址、邮箱、电话或账号放进交易所的官方验证页,看查不查得到;点开发件人,看完整地址的域名是不是交易所自己的。
三项里有一项对不上,就按假的处理,不点链接、不回复、不照做。客服那一类还有一条更简单的规则:主动找上门、开口要验证码或要你转币的,不用核对,直接当诈骗。
防钓鱼码:先设好,再看每封邮件里有没有
防钓鱼码是你在交易所安全设置里自己设的一串字符。设好之后,交易所发给你的真邮件会带上它;骗子不知道这串字符,假邮件里就没有。
它要先设才管用,没设过的账户,这一条等于不存在。两家的写法可以对照着看:
| 币安 | 欧易 | |
|---|---|---|
| 设在哪 | 网页端:账户 → 安全 → 高级安全里的防钓鱼码 → 创建 | App:菜单 → 安全 → 防钓鱼码 |
| 规则 | 6 到 8 位;大写、小写、数字、下划线至少三类;不能含特殊字符 | 帮助页没写长度规则 |
| 出现在哪 | 帮助页写明出现在真实的邮件和短信里 | 帮助页写的是邮件,没提短信 |
| 没看到码时 | 可能是钓鱼,应当举报 | 原文:没有防钓鱼码的邮件是伪造或诈骗邮件 |
表里第三行是最容易用错的地方。binance.com 的帮助页写明短信里也带码,欧易的页面只写了邮件——在欧易,短信里没有防钓鱼码不能当成判断依据,短信要用后面两节的办法核对。
设码时选一串你一眼能认出、别人猜不到的字符,别用生日、手机尾号这种跟你本人信息挂钩的组合。怀疑泄露了就马上换。
带了码,也不等于是真的。
防钓鱼码只能筛掉「没带码」的假邮件;带了码的,里面的链接和要你做的事照样要过一遍:域名对不对,是不是在催你立刻操作。
拿不准的,放进官方验证页查
交易所会把自己的官网、发件邮箱、客服电话、社交账号登记在一个查询页里。拿不准的东西,复制进去查一下,比凭感觉判断可靠。
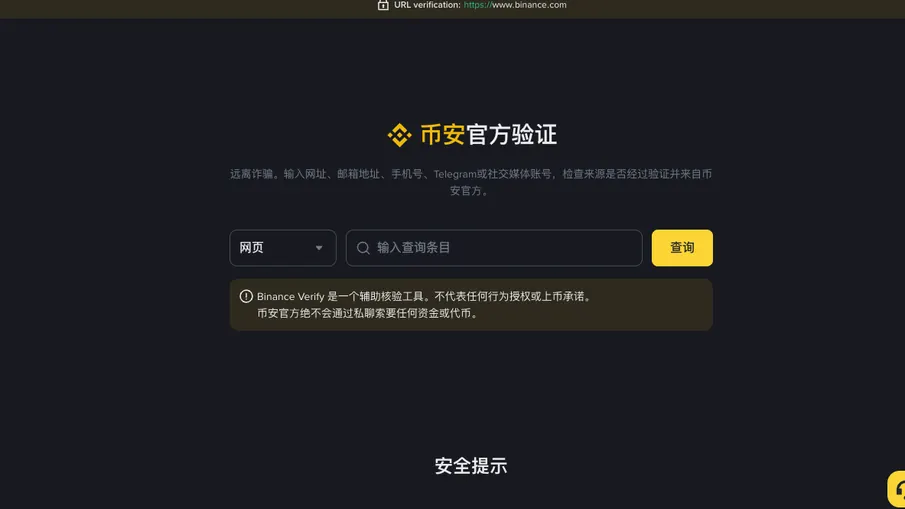
binance.com 的官方验证页可以查网址、邮箱、手机号、Telegram 和社交媒体账号,页面上写着:「币安官方绝不会通过私聊索要任何资金或代币。」欧易的同类页面叫渠道验证,输入渠道或手机号查询,页面写明它的频道管理员不会主动私信你,不会索要卡号、证件等个人或账户信息,也不会要求你把资产转给他们或第三方。
你看到的
查询结果显示未验证,或者查不到
下一步
按假的处理:不点链接、不回复、不加好友
停在这里:别因为对方说「新开的号还没登记」就继续聊,正规渠道不会让你去帮它证明真假
你看到的
查询结果显示已验证
下一步
可以确认来源,但对方提出的要求照样要过一遍:涉及验证码、转币、共享屏幕的一律不做
停在这里:帮助中心的钓鱼邮件说明里提醒,即使来源显示已验证,也应继续采取额外的防范措施
查之前先确认你打开的验证页本身是真的:手动在地址栏输入交易所官网域名,再从官网里进去,别点邮件或聊天里发来的「验证链接」。
发件地址:点开看完整地址,别只看显示名
邮件列表里显示的发件人名字可以随便填,写成「某某交易所安全中心」没有门槛。要看的是名字后面的完整地址,尤其是 @ 后面的域名;手机邮箱 App 里,点一下发件人名字就能展开。
核对时看这几点:
- @ 后面的主域名必须是交易所的官网域名。 前面可以有子域,比如欧易帮助页列出的官方发件地址是 [email protected] 和 [email protected],并说明后面可能跟着其他数字。
- 官方名单只是参考。 binance.com 的邮件白名单帮助页列了十几个发件地址,全部在这个域名之下(如 [email protected]、do_[email protected]),同时注明今后也可能使用其他地址。所以名单里没有的地址未必是假,名单里有的也要结合防钓鱼码看。
- 长得像不算数。 域名里多一个字母、多一个连字符,或者把官网域名放在前面、真正的域名藏在最后(示意:官网域名后面又接了一段别的域名),都是别人的网站。
发件地址是三项里最弱的一项,单看它不够,要和防钓鱼码一起看。原因很简单:它也能伪造。欧易的钓鱼攻击说明把钓鱼邮件归为「冒充官方通知」一类,判真假靠的是邮件里有没有防钓鱼码,不是发件人看起来像不像。
客服和短信,谁先找你就先怀疑谁
客服不会主动找上门,几家帮助中心都这么写。binance.com 上的客服说明页写明:打电话联系你、自称来自它的人都是诈骗者,客服只通过官网提供支持,不会通过电话、Telegram、X 这类非官方渠道主动联系你。欧易的帮助页说不会索要短信、邮件或谷歌验证码,并建议手动输入 okx.com,而不是在搜索引擎里搜。Kraken 的帮助页也一样:不会打电话或发邮件索要登录信息或远程控制设备的权限。
交易所帮助中心的防骗说明里列过的骗法,大致是这几类:
- 以「验证是否本人操作」为由,索要手机验证码、谷歌验证码,或者让你授权异地登录。
- 让你安装共享屏幕的软件,说要「远程指导」你操作账户。
- 说你的账户有洗钱风险,要配合调查,把资产转到「安全账户」。
- 在 C2C 交易的聊天里发一个登录二维码,说扫码授权才能下单。
- 说能「走后门」帮你解锁被限制的账户。
警告:碰到这几种话术,直接结束对话
不管对方的头像、名字、群名称看起来多正式,只要要验证码、要共享屏幕、要你把币转到某个地址,就停下。验证码和屏幕交出去,对方就能以你的身份操作账户,账户里的资产可能全部被转走,链上转账发出去之后通常追不回来。真的担心账户出了问题,自己打开官网,从在线客服入口进去问。
正赶上账户登录不上、急着找回时碰到这些人,先看登录不上的三种找回方法,那几条路都能在官网登录页自助完成。账户已经被限制、有人声称能帮你解冻的,对照账户被限制的三种官方提示看自己是哪一种。
常见问题
防钓鱼码设成什么好?
选一串别人猜不到、你自己一眼能认出的字符。有的交易所写明长度 6 到 8 位,大写字母、小写字母、数字、下划线至少用三类,不能用特殊字符;怀疑泄露就马上换。
邮件里有防钓鱼码,就能确定是真的吗?
不能只凭这一条。防钓鱼码能帮你快速筛掉没带码的假邮件,但邮件里的链接、要你做的事仍然要核对:域名对不对、是不是在催你立刻操作或交出验证码。
官方验证页查到「已验证」,就可以放心照对方说的做吗?
不可以完全放心。帮助中心提醒,即使来源显示已验证,也应继续采取额外的防范措施。涉及转币、提供验证码、共享屏幕的要求,不管对方是谁都别照做。
接到自称交易所客服的电话怎么办?
挂掉,不要按对方说的操作。需要联系客服,自己手动输入交易所官网地址,从网站里的在线客服入口进去。
本页依据
- 币安帮助中心 What Is an Anti-Phishing Code and How to Set It up on Binance?(更新于 2026-08-28)核对于 2026-11
- 币安官方验证页(Binance Verify)核对于 2026-11
- 币安帮助中心《如何将币安电子邮件列入白名单?》核对于 2026-11
- 欧易帮助中心 How can you protect yourself from a phishing attack?(更新于 2026-08-26)核对于 2026-11
- 欧易渠道验证页(Channel verification)核对于 2026-11
以上是本页对照过的官方页面。币安调整页面后,以官方当前显示为准。
相关条目
- C币安登录不上:按屏幕提示分三种情况找回
币安登录不上,先看卡在哪一步:密码问题点忘记密码,验证码过不去走 2FA 重置,邮箱或手机号失效就在重置时换新的。每种都写了入口和停止条件。
- C币安重置谷歌验证器:通行密钥弹窗怎么处理、48 小时限制是什么
币安验证器丢了,在登录页点「安全验证不可用?」自助重置;有通行密钥先取消弹窗再选无法使用。重置后提现等功能最长停 48 小时。
- C通行密钥和验证器 App,换手机时哪个省事?
换手机时,存进 iCloud 钥匙串或 Google 密码管理器的通行密钥会跟着账号走;验证器没开同步就要先手动导出。按存法讲两者的换机麻烦和适合谁。